Nacionales
Centro Nacional de Ciberseguridad detuvo 780 millones de intentos de ataques en diez meses de 2026

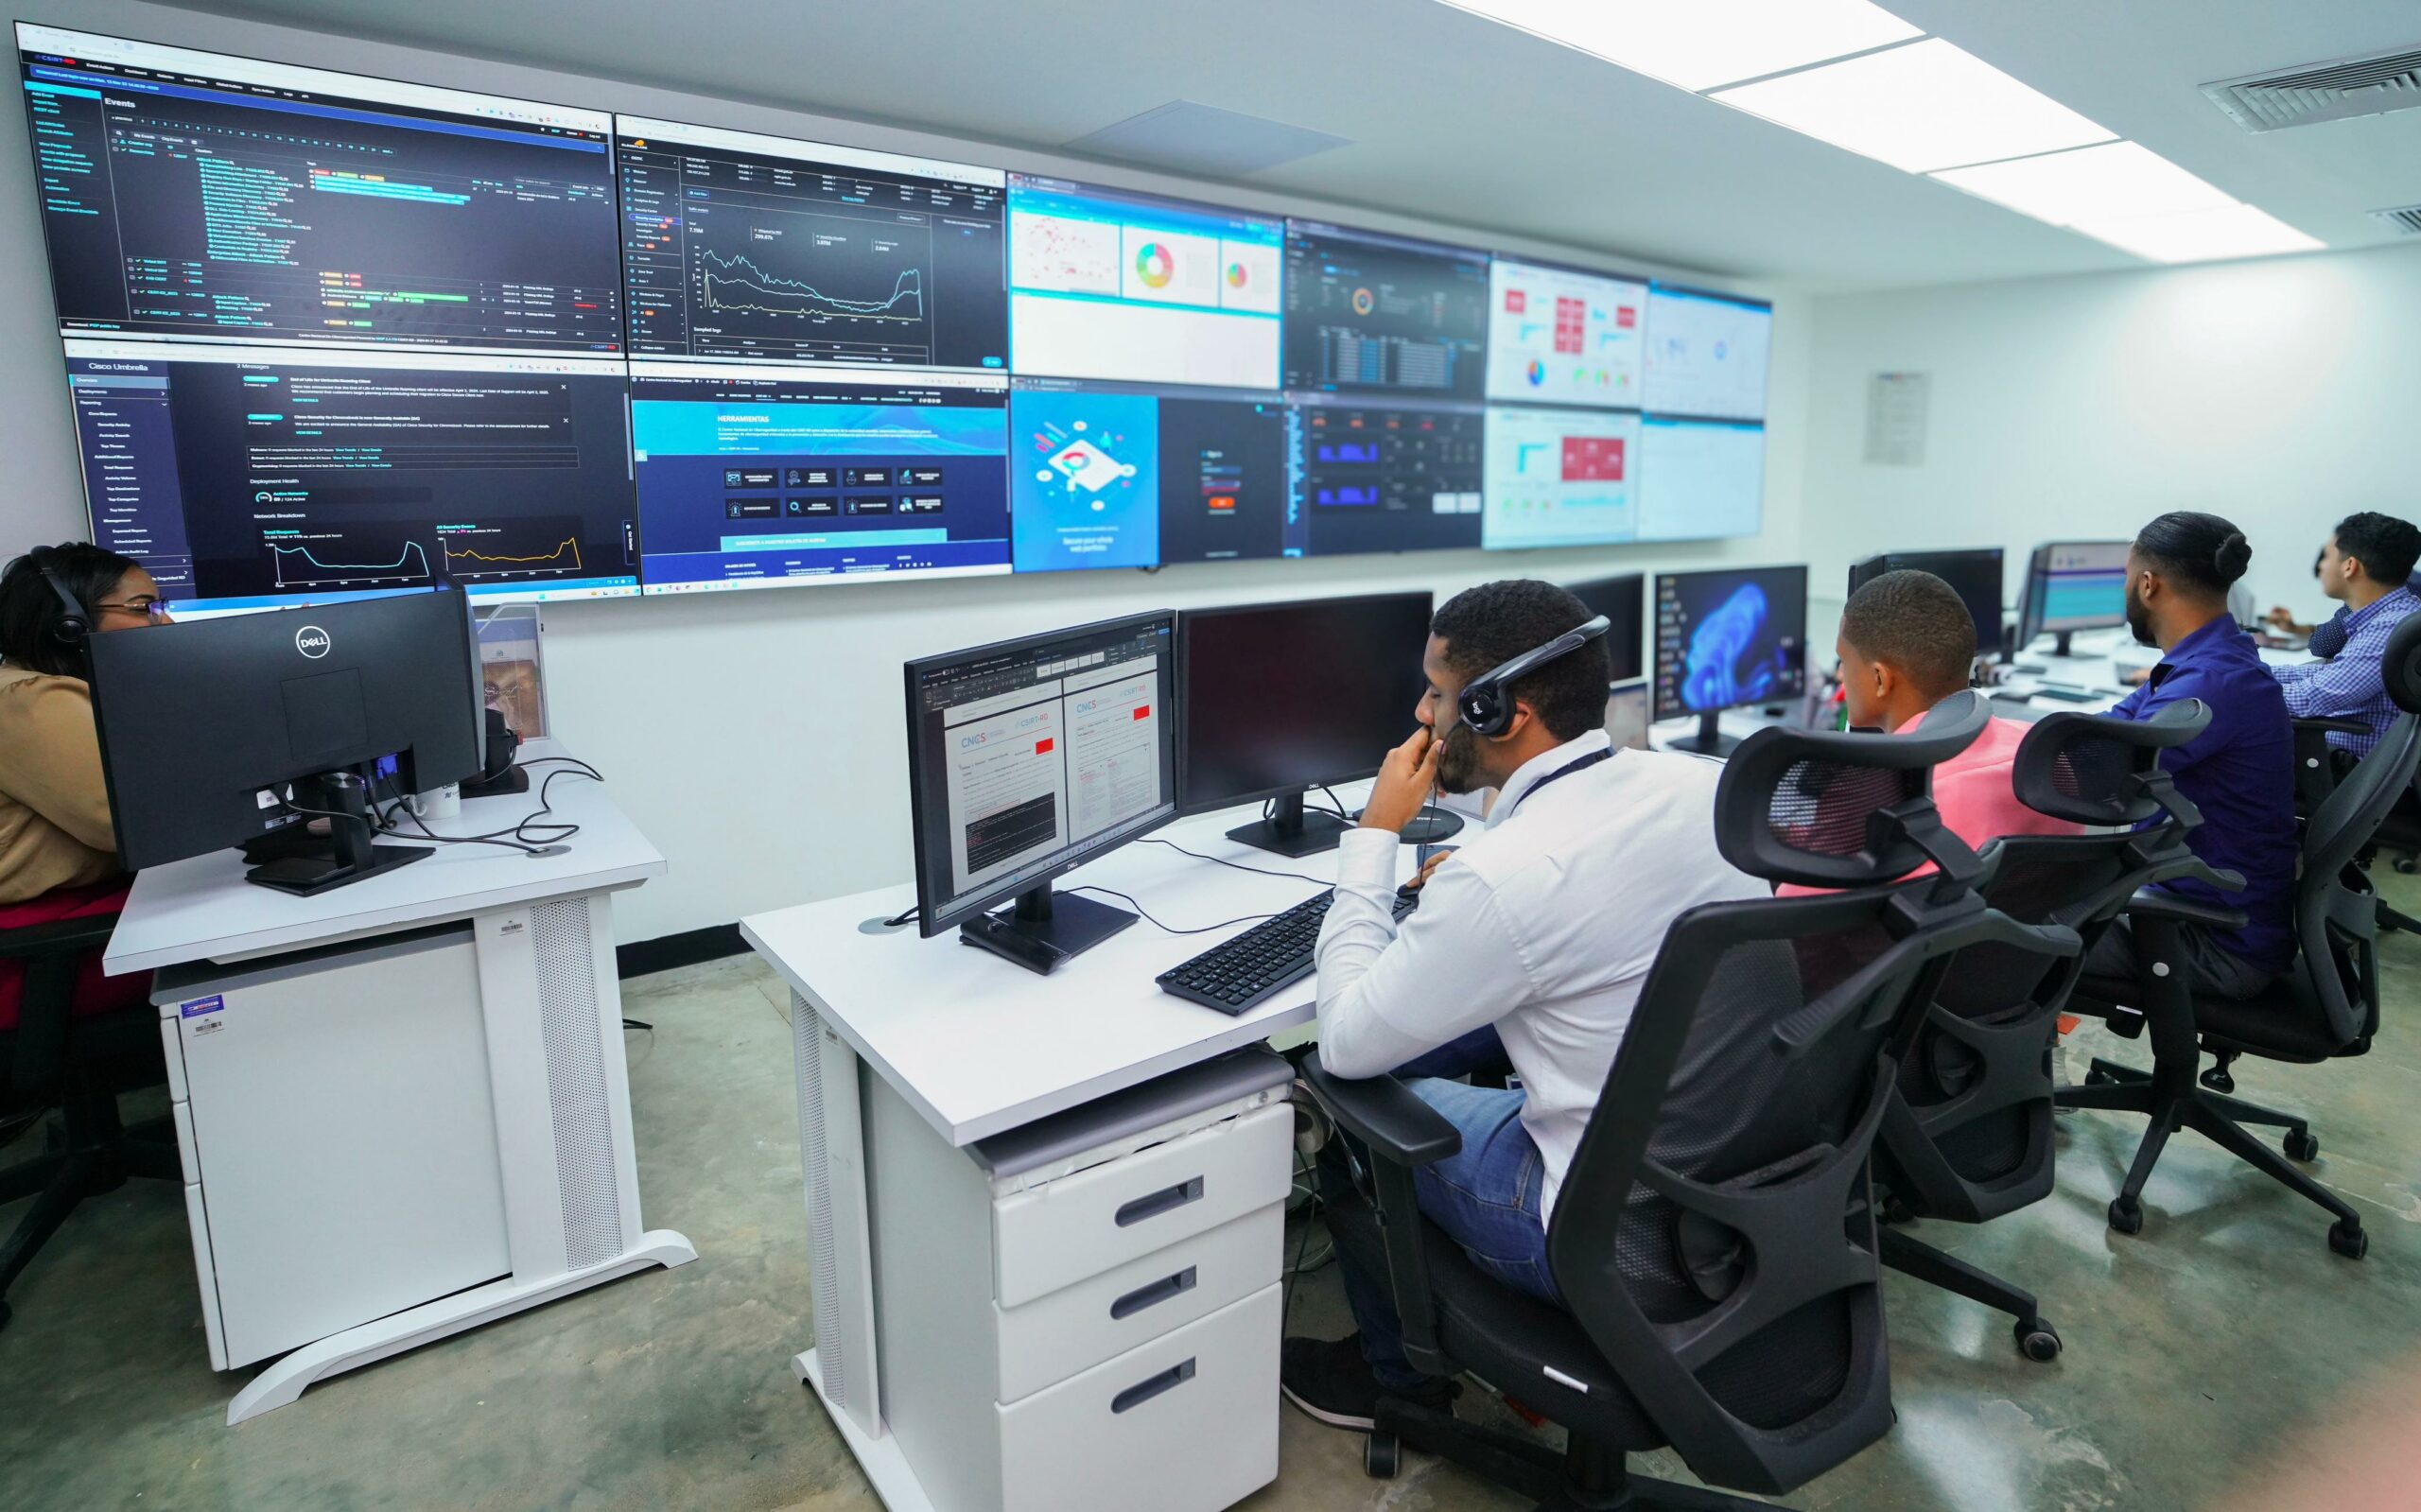
Santo Domingo. – El Centro Nacional de Ciberseguridad (CNCS) registró 780 millones de intentos de ataques cibernéticos detenidos entre enero y octubre de 2026, cifra que supera considerablemente los 480 millones reportados durante todo 2025 contra la administración pública dominicana.
Los datos fueron ofrecidos por el director ejecutivo del organismo, Carlos Leonardo, quien destacó la importancia de fortalecer los mecanismos de prevención, detección y respuesta ante las amenazas que afectan los sistemas tecnológicos del Estado.
«780 millones de ataques detenidos quiere decir que los atacantes tienen 780 millones de oportunidades de equivocarse; nosotros ninguna», expresó Leonardo durante una entrevista con un medio de circulación nacional.
«Con una sola de esas 780 millones que se nos vaya, genera un impacto significativo», agregó el especialista en prevención y análisis de delitos informáticos.
El funcionario aclaró que el incremento de los ataques detectados no necesariamente significa que las amenazas hayan crecido en la misma proporción, sino que también responde al fortalecimiento de las capacidades de monitoreo, así como a la expansión de los servicios digitales y de la conectividad en el país.
Desde la creación del CNCS en 2018, la institución ha contabilizado 2,035 incidentes materializados, es decir, situaciones que provocaron algún impacto y requirieron la intervención de equipos especializados para atender sus consecuencias.
Entre estos casos figuran filtraciones de datos que han sido difundidas durante el último año a través de redes sociales y medios de comunicación.
Leonardo explicó que muchas de estas situaciones no requieren ataques sofisticados, debido a que las vulnerabilidades pueden originarse en controles de seguridad insuficientes o aplicados incorrectamente.
«No requieren un ataque sofisticado; simplemente, los controles que han colocado las organizaciones no necesariamente cumplen, o no se están aplicando de manera correcta», manifestó.
De acuerdo con sus explicaciones, el organismo registra un nivel de detección y resolución de aproximadamente el 99.7 % de la telemetría monitoreada.
Suplantación de páginas del e-Ticket entre las amenazas más frecuentes
Entre los ataques identificados en el ciberespacio dominicano figuran las alteraciones de páginas web gubernamentales, la colocación de anuncios que redirigen a sitios fraudulentos y las modificaciones no autorizadas de las interfaces de los portales digitales.
También se han registrado ataques mediante programas maliciosos que secuestran o cifran información de organizaciones, obligándolas a recurrir a sus copias de seguridad para recuperar el acceso a los archivos.
Sin embargo, Leonardo señaló que una de las modalidades más frecuentes es el phishing, mecanismo de fraude mediante el cual los delincuentes suplantan la identidad de instituciones o servicios legítimos para obtener información personal, credenciales o dinero de sus víctimas.
Entre los servicios más afectados mencionó el e-Ticket, utilizado por las autoridades dominicanas para gestionar información de entrada y salida de viajeros.
Según explicó, los ciberdelincuentes crean páginas falsas que imitan este servicio y buscan engañar a los usuarios para conseguir datos personales o realizar cobros fraudulentos.
El director del CNCS advirtió que eliminar estas páginas no significa que desaparezca la amenaza, debido a que sus responsables suelen crear nuevos sitios cuando los anteriores son identificados y desactivados.
No obstante, destacó que el tiempo de respuesta institucional ha mejorado considerablemente.
Mientras anteriormente podía transcurrir entre una semana y un mes para lograr que un proveedor de alojamiento web eliminara un portal fraudulento, actualmente ese procedimiento puede completarse en aproximadamente dos horas, según indicó.
Monitoreo permanente de instituciones públicas
El Centro Nacional de Ciberseguridad no se limita a formular políticas públicas, sino que también desempeña funciones operativas para prevenir y responder a incidentes informáticos.
Leonardo explicó que la institución cuenta con un equipo nacional de respuesta a incidentes cibernéticos, encargado de apoyar la protección de los sistemas tecnológicos de las entidades estatales y de las infraestructuras críticas del país.
«Contamos con el equipo nacional de respuesta de ataques cibernéticos que es el responsable de proteger todas las instituciones de la administración pública, entiéndase las 326 instituciones del Estado y aquellas que son infraestructuras críticas», señaló.
Entre los sectores prioritarios mencionó los servicios gubernamentales, las plataformas digitales utilizadas por la ciudadanía, la energía eléctrica, el agua potable y las telecomunicaciones.
El funcionario describió al equipo de especialistas como «el 9-1-1 de las computadoras», debido a que sus integrantes trabajan las 24 horas del día, los siete días de la semana, monitoreando alertas relacionadas con actividades maliciosas.
Cuando los sistemas identifican una posible amenaza, los técnicos se comunican con la institución correspondiente para advertir sobre el riesgo y orientar las medidas de respuesta.
Leonardo explicó que algunos ataques responden a objetivos específicos, mientras que otros son automatizados mediante herramientas que buscan constantemente sistemas vulnerables.
«Internet está lleno de escáneres que utilizan los atacantes, que están monitoreando qué cosa puede estar por ahí débil o vulnerable para atacarla», advirtió.
Instituciones privadas también pueden recibir alertas
El ámbito de actuación del CNCS también comprende la colaboración con entidades privadas que ofrecen servicios esenciales para la población.
Entre ellas figuran empresas distribuidoras y generadoras de energía eléctrica, así como organizaciones vinculadas al suministro de agua potable y otros servicios estratégicos.
Estas instituciones pueden recibir voluntariamente notificaciones sobre amenazas detectadas en sus sistemas y plataformas expuestas a Internet.
Además de las labores de prevención y respuesta, el organismo desarrolla programas de formación y alfabetización digital dirigidos a fortalecer los conocimientos de seguridad informática de los ciudadanos.
Entre sus iniciativas figuran actividades educativas, una academia de capacitación y la elaboración de propuestas legislativas relacionadas con la ciberseguridad.
Promueven identificación responsable de vulnerabilidades
El CNCS dispone de un programa de divulgación responsable de vulnerabilidades que permite a especialistas y ciudadanos con conocimientos técnicos reportar fallas de seguridad identificadas en plataformas gubernamentales.
Leonardo explicó que, cuando una persona encuentra una vulnerabilidad, puede notificarla a la institución para que sea evaluada y posteriormente comunicada a la entidad responsable del sistema afectado.
Una vez comprobado el riesgo, el organismo acompaña a la institución en el proceso de corrección y reconoce públicamente a quienes contribuyen a fortalecer la seguridad de las plataformas.
«Cualquier persona que identifica una vulnerabilidad en un servicio de gobierno de la República Dominicana puede reportarlo a nosotros», explicó.
Aunque el programa no contempla recompensas económicas, los participantes pueden ser incluidos en un reconocimiento denominado «muro de la fama», donde se destaca a quienes han reportado vulnerabilidades de manera responsable.
Esta iniciativa busca fomentar la colaboración entre especialistas independientes y organismos públicos para prevenir incidentes antes de que sean aprovechados por ciberdelincuentes.
Herramientas para identificar enlaces fraudulentos
El Centro Nacional de Ciberseguridad también desarrolló una herramienta digital que permite a los ciudadanos comprobar la posible legitimidad de enlaces y denunciar páginas utilizadas para cometer estafas.
Leonardo explicó que la iniciativa surgió debido a la gran cantidad de consultas recibidas de personas interesadas en saber si determinadas tiendas virtuales, negocios o páginas web eran confiables.
Ante esta situación, la institución habilitó una plataforma en su portal oficial donde los usuarios pueden introducir una dirección electrónica para consultar los indicadores de riesgo disponibles.
El funcionario señaló que la efectividad de esta herramienta dependerá, en parte, de la colaboración ciudadana mediante el reporte de enlaces fraudulentos y experiencias de estafa.
De esta manera, se busca construir una base de datos que permita identificar amenazas y advertir a otros usuarios antes de que resulten afectados.
Entre los servicios adicionales disponibles figuran la verificación de cuentas y contraseñas comprometidas, direcciones IP sospechosas, enlaces maliciosos y el reporte de incidentes informáticos.
La plataforma también contempla mecanismos para denunciar contenido de abuso sexual infantil en línea y la difusión no consentida de imágenes íntimas, así como herramientas para el análisis de vulnerabilidades.
Ciberobservatorio permite monitorear amenazas
Otra de las iniciativas del organismo es el Ciberobservatorio, una plataforma pública diseñada para recopilar, analizar y presentar indicadores relacionados con las amenazas que afectan el entorno digital dominicano.
Según Leonardo, el sistema reúne información procedente de diferentes fuentes tecnológicas y permite observar tendencias, vulnerabilidades e indicadores de actividad maliciosa.
«El observatorio no es más que la telemetría que se genera en todo el ecosistema nacional», explicó.
Aunque las amenazas informáticas pueden originarse en cualquier parte del mundo, la institución utiliza datos suministrados por organismos internacionales y empresas tecnológicas que disponen de sensores distribuidos en distintas regiones.
Con esta información, los especialistas pueden identificar direcciones IP relacionadas con actividades sospechosas, así como los sistemas o servicios hacia los cuales se dirigen determinadas amenazas.
La plataforma centraliza datos de empresas como Fortinet, Microsoft, Cisco y Google, entre otras, con el propósito de ofrecer una visión del comportamiento de las amenazas digitales.
El funcionario sostuvo que esta información contribuye a mejorar la capacidad de prevención y permite a los ciudadanos conocer los riesgos que afectan el ciberespacio dominicano.
Ciberseguridad adquiere importancia para la seguridad nacional
Leonardo recordó que el Centro Nacional de Ciberseguridad fue creado en 2018 mediante el Decreto 230-18, vinculado con la Estrategia Nacional de Ciberseguridad 2018-2021, como dependencia del Ministerio de la Presidencia.
Posteriormente, mediante el Decreto 612-24, relacionado con la reorganización de competencias en materia de ciberseguridad y la creación del Instituto Criptográfico Nacional, el organismo pasó a depender de la Dirección Nacional de Inteligencia (DNI).
El director ejecutivo explicó que esta modificación responde a la creciente importancia de la seguridad digital para la protección de los intereses estratégicos del Estado.
En ese sentido, advirtió que los conflictos geopolíticos y las amenazas contra infraestructuras esenciales también se manifiestan mediante ataques cibernéticos.
Como ejemplo, recordó el incidente informático que afectó en diciembre de 2020 a la Dirección General de Presupuesto (Digepres), situación que, según señaló, dificultó durante 45 días la realización de aprobaciones presupuestarias y repercutió en la ejecución de recursos de otras instituciones.
También mencionó los ataques registrados en Costa Rica durante 2022, que afectaron servicios gubernamentales, financieros y administrativos.
Para Leonardo, estos acontecimientos demuestran que un incidente informático puede superar el ámbito tecnológico y comprometer actividades esenciales para el funcionamiento de un país.
Advierte sobre circulación de datos personales
Al referirse a las publicaciones difundidas en medios digitales y redes sociales sobre supuestos accesos ilegales a bases de datos de la Junta Central Electoral (JCE), Leonardo explicó que algunas informaciones que circulan corresponden a datos previamente divulgados.
«Hay gente que lo hace para simplemente vender la data, venderla una y otra vez; no necesariamente fue que la institución sufrió un incidente esa N cantidad de veces», expresó.
El funcionario advirtió que, cuando determinados datos personales son difundidos en Internet, resulta especialmente difícil controlar su posterior circulación.
«Lo que salió a Internet, ya nadie lo puede recoger», manifestó.
Indicó que el CNCS interviene para apoyar a las instituciones afectadas cuando se producen incidentes de seguridad y contribuir a la implementación de mecanismos que reduzcan la posibilidad de nuevas filtraciones.
Llama a fortalecer la prevención ante nuevas amenazas
El director del CNCS también se refirió a los riesgos que representan los ataques contra grandes plataformas financieras y sistemas tecnológicos utilizados por empresas que prestan servicios esenciales.
En ese contexto, mencionó incidentes relacionados con plataformas de activos digitales y sistemas de refrigeración de establecimientos comerciales en Europa.
Consideró que estos acontecimientos ponen de manifiesto la necesidad de anticiparse a amenazas que pueden afectar no solo a una organización, sino también a comunidades y territorios completos.
Explicó que la creciente dependencia de las tecnologías digitales exige fortalecer los controles de seguridad y establecer planes de respuesta ante posibles interrupciones.
«La ciberseguridad es un asunto que nos compete a todos, no es una responsabilidad de una única organización», afirmó.
El funcionario identificó entre las vulnerabilidades más frecuentes la confianza excesiva de los usuarios y la utilización de sistemas tecnológicos que ya no reciben mantenimiento ni actualizaciones de seguridad.
Advirtió que estas debilidades pueden ser identificadas con mayor facilidad mediante herramientas automatizadas y tecnologías basadas en inteligencia artificial.
CNCS y Dicat desempeñan funciones diferentes
Leonardo explicó que las funciones del Centro Nacional de Ciberseguridad son distintas de las del Departamento de Investigación de Crímenes y Delitos de Alta Tecnología (Dicat).
Mientras el Dicat se dedica a investigar delitos informáticos, identificar a sus responsables y colaborar con el Ministerio Público en los procesos judiciales, el CNCS concentra sus esfuerzos en la prevención, detección, respuesta y recuperación ante incidentes cibernéticos.
El organismo procura identificar las vulnerabilidades aprovechadas por los atacantes, determinar cómo se produjo el incidente y recomendar medidas para evitar que vuelva a ocurrir.
«Nosotros somos preventivos, damos la respuesta al incidente, pero no judicializamos; nosotros no buscamos el quién, buscamos el qué, cómo y cuándo», concluyó Leonardo.



Observatorio de Desarrollo Regional busca transformar la planificación y las inversiones en el Nordeste

Pastoral Familiar de Santiago invita a participar en la edición 15 de «Un paso por mi familia»

Ministerio Público realiza allanamientos en La Altagracia contra presunta red de narcotráfico internacional

Avanzan trabajos de la autopista del Ámbar en Santiago y Puerto Plata

Águilas Cibaeñas despiden a Pipe Urueta y designan a Francisco Cervelli como nuevo dirigente
Pastoral Familiar de Santiago invita a participar en la edición 15 de «Un paso por mi familia»

Anthony Sánchez asegura que el PLD fortalece sus estructuras en Santiago Oeste y apuesta por recuperar el poder en 2028

Raquel Rivera llama a marchar contra la violencia de género y exige mayor protección para las mujeres

Juan Carlos Ortiz destaca los avances en el Parque Central de Santiago

Abogado de Constructora Vista Sol denuncia presunta campaña de difamación y advierte posibles acciones judiciales
-
 El Cibao5 días ago
PRM juramenta en Santiago dirigencia regional para periodo 2026-2028 y fortalece su organización electoral
-
 El Cibao5 días ago
UTESA inviste 656 nuevos profesionales y honra la memoria de la Dra. Lily Rodríguez González de Eloy
-
 El Cibao1 semana ago
Exclusión, protagonismo y falta de unidad: las contradicciones de la comunicación del PRM en Santiago
-
 El Cibao1 semana ago
Joven acusado de planificar atentado contra Abinader asegura que solo pretendía organizar una protesta
-
 Café 551 semana ago
Carlos Juan Liz plantea alianza opositora para 2028 y cuestiona deterioro institucional y falta de planificación en Santiago
-
 Internacional6 días ago
Estados Unidos descarta ataque terrorista tras suspensión de vuelos por falla en las comunicaciones
-
 Nacionales1 semana ago
Policía desmantela presunta red que fabricaba armas de fuego con impresoras 3D en República Dominicana
-
 Café 551 semana ago
Ervin Vargas advierte sobre riesgos de inundaciones y pide planificación integral para el crecimiento de Santiago